


EltávolÃtási tippek
A vÃrusok is programok, csak "rosszat csinálnak". Å�ket is az O.P. rendszer élteti.
Ha kézileg próbáljuk meg eltávolÃtani sokkal kevesebb idÅ‘ alatt tudhatjuk nagy eséllyel vÃrusmentesnek számÃtógépünket.
De itt hÃvnám fel a figyelmet hogy A VÃ�RUS KÉZI ELTÃ�VOLÃ�TÃ�SA SOHASEM 100% BIZTOS.
Vagyis nem lehetünk azonnal biztosak abban hogy tényleg sikerült kiÃrtani a vÃrust.
Ennek is lehet egy kis lappangási ideje, esetleg egy program feltelepÃtésével jön elÅ‘,
aminek telepÃtésével egy neki hiányzó komponenst, fájlt telepÃtünk fel, Ãgy máris életre kel.
De ennek nagyon kicsi az esélye.
A vÃrusÃrtás elsÅ‘ lépése a regisztrációs adatbázisból való kiÃrtása.
A legtöbb vÃrus a számÃtógép indÃtásával indul el, mikor a rendszer betöltÅ‘dik.
Ezt a beállÃtást következÅ‘ képpen törölhetjük.
!!! FIGYELEM !!!
A Regisztrációs adatbázisban tárolja a rendszer a beállÃtásait.
Csak a leÃrt utasÃtások szerint módosÃtsuk különben a rendszer stabilitása vagy roszabb esetben a működése bánhatja.
Egyéb módosÃtást csak akkor tegyünk ha tudjuk mit csinálunk.
Start Menü -> Futtatás... vagy Windows gomb + R bill.kombináció...
�rjuk be "regedit". (" nélkül) Majd kattintsunk az OK gombra vagy nyomjunk Entert.
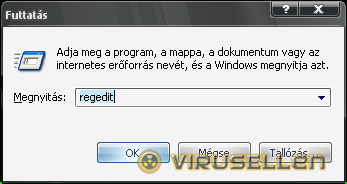
(�rjuk be, "regedit", majd Enter.)
Egy ilyesmi ablak fog fogadni bennünket.
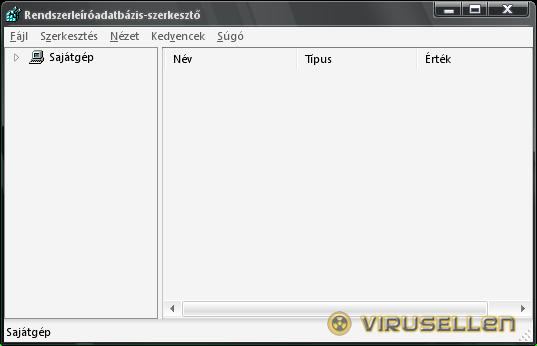
(A Regisztrációs Adatbázis kezelőprogramja.)
Kattintsunk duplán a Sajátgép szövegre, majd kövessük végig a következő útvonalat.
Az állapotsorban, az ablak alján (ahol alaphelyzetben a "Sajátgép" szöveg van Ãrva) követhetjük hol is vagyunk éppen.
Sajátgép -> HKEY_CURRENT_USER -> Software -> Microsoft -> Windows -> CurrentVersion -> Run
Amennyiben megvagyunk egy ilyesmi ablakot kellene látnunk.
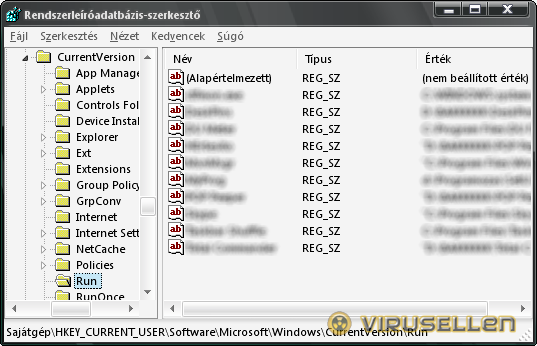
(A Windows-al induló programok listája.)
Az ablak bal oldalán programnevek, "REG_SZ" szöveg, majd a programok elérési útja, egy sor egy program.
Ezek között keressünk egy "kakukktojást". Pl.: "9401c04d". De előfordulhat hogy ilyesmi lesz a név, lehet hogy egy normál szöveg ami nem feltűnő.
Ha nem találunk ilyen "blabla" szerű nevet, akkor nézzünk bele az elérési útba.
A könyvtár az bármi lehet, leginkább #:\WINDOWS\system32\ de a fájlnév általában "blabla".
Például "iifefDSI.dll", "gwgeemwi.dll" ...stb.
Két példa mi lehet az egyik sor: (név | tÃpus | érték)
9401c04d | REG_SZ | rundll32.exe "C:\WINDOWS\system32\gwgeemwi.dll",bEz ugye könyebben felismerhető mert "blabla" a név.
MSServer | REG_SZ | "rundll32.exe C:\WINDOWS\system32\iifefDSI.dll,s"Ezt pedig az elérési út alapján lehet beazonosÃtani.
Ã�gy nagy valószÃnűséggel megtaláljuk, de ha mégsem akkor vizsgáltassuk át a számÃtógépet egy vÃruskeresÅ‘ programmal.
ElÅ‘fordulhat hogy a vÃrus nem a "Sajátgép -> HKEY_CURRENT_USER -> Software -> Microsoft -> Windows -> CurrentVersion -> Run" kulcsba teszi az indÃtási paramétereket, hanem a "Sajátgép -> HKEY_LOCAL_MACHINE -> SOFTWARE -> Microsoft -> Windows -> CurrentVersion -> Run"-ba.
Ide is navigáljunk el. Az alkulcsokban visszalépni a nevükre dupla kattintással vagy a balra nyÃl "nyomkodásával" lehet.
Egy gombnyomás egy visszalépés. Menjünk vissza egészen a Sajátgépig.
Itt keressünk a fentiekben leÃrt módszerrel "kakukktojást".
Ha valamelyik kulcsnál találtunk egy "kakukktojást", valahogy jegyezzük le az elérési utat majd töröljük a sort, Szerkesztés menü -> Törlés paranccsal vagy a Delete gombbal.
ElÅ‘fordulhat hogy a vÃrus nem egy bejegyzést hoz létre hanem többet. Ezeket mind töröljük ki. !!! De csak a gyanúsakat !!!
Ha úgy gondoljuk hogy nincs, akkor keressünk valamilyen vÃrusÃrtó programmal, ne töröljük mindet hogy "hátha mégis benne van".
Nyissünk egy intézőt vagy valamilyen fájlkezelő programot (pl. Total Commander) és kövessük a lejegyzett könyvtárat.
Keressük meg a fájlt. Próbáljuk meg kitörölni. ElÅ‘fordulhat hogy nem lehet kitörölni, mert a vÃrus bevédi magát.
Ezután, ha nem sikerült Ãrjuk fel, majd keressünk további érdekes nevű fájlokat ebben a könyvtárban.
Innen semmilyen esetben ne töröljünk fájlt, csak ha megbizonyosodtunk arról hogy nem rendszerfájl hanem a vÃrus egy fájlja. Itt egy rossz fájl törléssel tönkretehetjük a rendszert amit csak újratelepÃtéssel lehet helyrehozni.
Arról hogy rendszerfájl vagy nem, úgy bizonyosodhatunk meg ha (ezt jobb Windows Intézőben végezni):
ha intézőben vagyunk a Nézet menüben -> válasszuk a "Mozaik" menüpontot.
ha Total Commanderben nézzük a fájlokat akkor a BeállÃtások menüben válasszuk az Ã�ltalános beállÃtások menüpontot.
A megjelenÅ‘ ablakban bal oldalon válasszuk a "KépernyÅ‘" pontot, majd jelöljük be a "Mutassa gyorstippszerűen a teljes fájlnevet, ha a vége nem látszik" négyzetet, majd ez alatt mind a hármat. (Win32 stÃlusú... Megjegyzések a desc... Megjegyzések az Explo...)
intézőben keressünk olyan dll vagy exe fájlt amely fájl neve alatt NINCS szürke betűkkel egy kis szöveg.
Ha találunk ilyet és "blabla" szerű a fájl neve, akkor azt töröljük ki. Jó lehet hogy pl.: a "inetcplc.dll" vagy a "sdbinst.exe" is "blabla"-nak tűnik, de a "gwgeemwi.dll" vagy a "iifefDSI.dll" egy kicsit feltűnÅ‘bb, mivel az elÅ‘zÅ‘ kettÅ‘ rendszerfájl, és az "inetcplc" például "Internet VezérlÅ‘pult" szöveg úm. angol rövidÃtése. Az "iifefDSI" és a "gwgeemwi" értelmetlen szavak.
Tehát ha találunk furcsa nevű fájlokat, próbáljuk meg kitörölni. Ha nem sikerül akkor jegyezzük le egy papÃrra...
Most jön a bonyolultabb rész ha nem sikerült kitörölni valamelyik fájlt. Ha már egyet nem sikerül akkor is folytassuk a lentebb leÃrtakat, nem szabad a gépen vÃrusos fájlt hagyni.
Most kell elÅ‘venni az XP telepÃtÅ‘ CD-nket, ha van, tegyük be a meghajtóba majd indÃtsuk újra a gépet.
Mikor Ãrja a számÃgótép hogy a "CD-rÅ‘l való indÃtáshoz nyomjon meg egy gombot....." akkor 5 másodpercen belül nyomjunk egy Entert vagy bármi mást.
Ha lekéssük, vagy valami miatt elkezd a rendszer tölteni (megjelenik az XP logó és a kis "töltÅ‘csÃk") azonnal nyomjuk meg a RESET gombot, különben a vÃrus lehet hogy tovább terjedhet...
Ha sikerült megnyitnunk a telepÃtÅ‘lemez menüjét, felajánlja a gép hogy az XP javÃtókonzoljához nyomjuk meg a "J" gombot.
Régebbi telepÃtÅ‘ CD-knél ez a lehetÅ‘ség nincs, csak SP2-es és SP3-as lemeznél...
Ekkor egy fekete képernyÅ‘ fogad minket kevés szöveggel amely valahogy Ãgy néz ki.
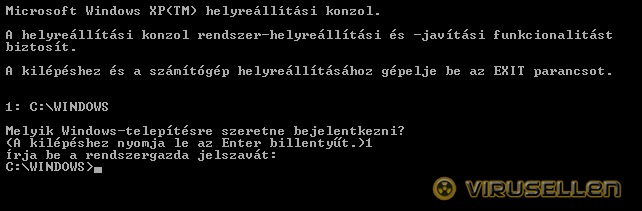
(A Windows XP javÃtókonzolja.)
Itt várjunk 5 másodpercet amit a képernyÅ‘ alján Ãr és visszaszámol.
Ezután rákérdez hogy válasszunk egy telepÃtett rendszert. Ã�ltalában 1 rendszer szokott telepÃtve lenni, itt nyomjunk egy 1-est.
Ezután kéri a Rendszergazda jelszavát. Itt adjuk meg, ha ez nincs beállÃtva akkor nyomjunk egy Entert.
Ezután Ãrjuk be a következÅ‘t majd Enter:
cd ..Ha evvel is megvagyunk akkor a következÅ‘t Ãrjuk be:
DEL "IDE Ã�RJUK BE A LEJEGYZETT ELÉRÉSI UTAKAT ÉS FÃ�JLNEVEKET" majd nyomjunk Entert.Ezt minden fájlnál külön külön. Pl.: a "gwgeemwi.dll" fájl törléséhez a C:\WINDOWS\system32\ könyvtárból Ãrjuk be a következÅ‘t:
del C:\WINDOWS\system32\gwgeemwi.dll Majd nyomjunk Entert. Ezt a lépést fájlonként ismételjük meg.Ha minden rendben van, és jól csináltunk, akkor a vÃrusos fájlokat töröltük a számÃtógéprÅ‘l. Evvel lényegében meg is volnánk.
De ez még egyáltalán nem garancia arról hogy a vÃrust tényleg sikerült letörölni a számÃtógéprÅ‘l.
Ahhoz hogy nagyobb eséllyel vÃrusmentesÃtsük a gépet, ahhoz a Blokkolandú oldalak menüben található cÃmeket MINDENKÉPP blokkoljuk valahogy.
Akár az internetkapcsolatot is megszüntethetjük addig amÃg egy programmal, vagy a routerben letiltjuk a cÃmeket.
Azért mindenképp mert ha a vÃrus úgy van megÃrva hogy beépül a rendszerbe, és indÃtáskor leellenÅ‘rzi a fájljait akkor az internetrÅ‘l nagy eséllyel újra letölti. Namost, ha ezeket a cÃmeket kitöröljük, lehet hogy nem tudja letölteni a hiányzó fájljait és nem fog újraaktiválódni.
Sok sikert.
Ha bármit nem értesz, vagy nem sikerül valami akkor a fórumban nyugodtan kérdezhetsz.